


Un indirizzo IP (Internet Protocol) è un'etichetta numerica univoca assegnata a ciascun dispositivo connesso a una rete di computer che utilizza il protocollo Internet per la comunicazione. Gli indirizzi IP svolgono due funzioni principali: identificare l'host o l'interfaccia di rete e fornire la posizione dell'host all'interno della rete.
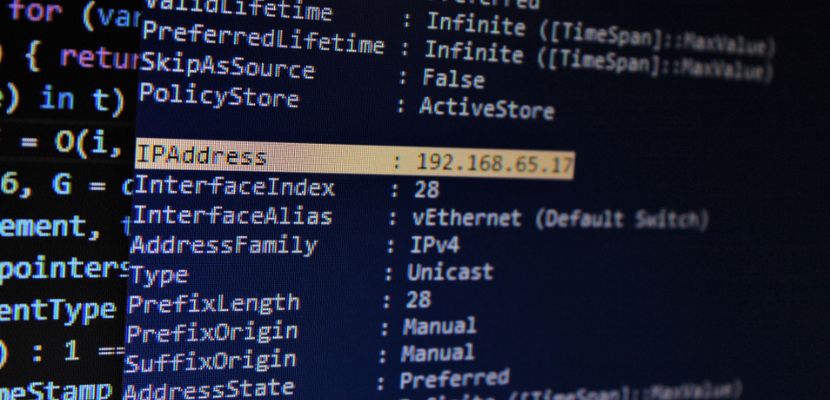
Cos'è un indirizzo IP?
Un indirizzo IP (protocollo Internet) è una stringa distintiva di numeri separati da punti o due punti che identifica ciascun computer che utilizza il protocollo Internet per comunicare su una rete. Questo indirizzo non serve solo come identificatore univoco per i dispositivi su una rete, ma fornisce anche i mezzi per individuare e differenziare tali dispositivi. Il ruolo principale di un indirizzo IP è consentire il trasferimento di dati tra un'origine e una destinazione specificando gli endpoint esatti per questo scambio di dati.
Gli indirizzi IP funzionano principalmente in due versioni: IPv4 e IPv6 . Gli indirizzi IPv4 sono composti da quattro ottetti, ciascuno compreso tra 0 e 255, e sono scritti in formato decimale puntato (ad esempio, 192.168.0.1). Tuttavia, a causa della crescita esponenziale di Internet e dell'esaurimento degli indirizzi IPv4 disponibili, è stato sviluppato IPv6. Gli indirizzi IPv6 sono molto più lunghi, utilizzando 128 bit rispetto ai 32 bit di IPv4, e sono scritti in formato esadecimale, separati da due punti (ad esempio, 2001:0db8:85a3:0000:0000:8a2e:0370:7334). Questa espansione consente un numero di indirizzi univoci di gran lunga maggiore, adattandosi alla continua crescita dei dispositivi connessi a Internet. L'indirizzo IP è fondamentale per il processo di routing, in quanto i router utilizzano questi indirizzi per determinare il percorso più efficiente per il transito dei dati attraverso Internet fino alla loro destinazione.
Come funzionano gli indirizzi IP?
Quando un dispositivo, come un computer o uno smartphone, si connette a Internet, gli viene assegnato un indirizzo IP dal suo provider di servizi Internet (ISP) o dall'amministratore di rete . Questo indirizzo IP funge da identificatore univoco, garantendo che i dati inviati e ricevuti siano indirizzati al dispositivo corretto. Il processo di comunicazione dei dati prevede diverse fasi chiave:
- Creazione di pacchetti di dati. Quando invii dati su Internet, che si tratti di un'e-mail, di una richiesta di pagina Web o di un file, i dati vengono suddivisi in blocchi più piccoli chiamati pacchetti. Ogni pacchetto include non solo i dati ma anche informazioni importanti come l'indirizzo IP di destinazione e l'indirizzo IP di origine.
- Instradamento. Router, che sono dispositivi che inoltrano pacchetti di dati tra reti di computer, svolgono un ruolo cruciale nell'indirizzamento di questi pacchetti. Quando un pacchetto viene inviato dal tuo dispositivo, raggiunge prima un router, che esamina l'indirizzo IP di destinazione e determina il percorso migliore da seguire per il pacchetto. Questa decisione si basa su tabelle e protocolli di routing che ne garantiscono l'efficienza trasmissione dati.
- Trasmissione attraverso le reti. Il pacchetto viaggia attraverso vari router e reti fino a raggiungere la rete associata all'indirizzo IP di destinazione. Ogni router lungo il percorso utilizza l'indirizzo IP di destinazione per inoltrare il pacchetto più vicino alla sua destinazione finale.
- Arrivo e rimontaggio. Una volta che il pacchetto raggiunge la rete di destinazione, viene indirizzato al dispositivo specifico con l'indirizzo IP corrispondente. Quello del dispositivo scheda di interfaccia di rete (NIC) riceve il pacchetto e lo riassembla con altri pacchetti per ricostruire i dati originali.
- Risposta e riconoscimento. Se i dati inviati richiedono una risposta, il dispositivo di destinazione creerà i propri pacchetti di dati, incluso l'indirizzo IP del mittente originale come nuova destinazione. Questo processo si ripete al contrario, garantendo la comunicazione tra i due dispositivi.
Tipi di indirizzi IP
Gli indirizzi IP sono disponibili in diversi tipi, ciascuno con uno scopo specifico nell'infrastruttura di rete. Comprendere queste variazioni è essenziale per comprendere come i dispositivi comunicano sulle reti e come i dati vengono instradati in modo efficiente.
IPv4
IPv4 (Internet Protocol versione 4) è la quarta versione del protocollo Internet e uno dei protocolli fondamentali degli standard di interconnessione di Internet. Utilizza uno schema di indirizzamento a 32 bit che consente un totale di circa 4.3 miliardi di indirizzi univoci. Gli indirizzi IPv4 sono tipicamente scritti in notazione decimale puntata, che consiste in quattro numeri decimali, ciascuno compreso tra 0 e 255, separati da punti (ad esempio, 192.168.1.1). Nonostante il suo ampio utilizzo, il numero finito di indirizzi disponibili ha portato allo sviluppo di IPv6.
IPv6
IPv6 (Internet Protocol versione 6) è la versione più recente del protocollo Internet ed è stato sviluppato per far fronte all'esaurimento degli indirizzi IPv4. IPv6 utilizza un formato di indirizzo a 128 bit, espandendo in modo significativo il numero di indirizzi possibili a 340 undecilioni (un numero di 39 cifre). Questo vasto spazio di indirizzi consente la continua crescita di Internet e la proliferazione di dispositivi connessi. Gli indirizzi IPv6 sono scritti in formato esadecimale e separati da due punti (ad esempio, 2001:0db8:85a3:0000:0000:8a2e:0370:7334), fornendo un sistema più complesso ma flexstruttura ibile.
Indirizzi IP pubblici
Gli indirizzi IP pubblici vengono assegnati ai dispositivi direttamente connessi a Internet, rendendoli accessibili a livello globale. Questi indirizzi sono unici e devono essere registrati in un registro Internet per evitare conflitti. Gli indirizzi IP pubblici sono essenziali per sito web servers, email serverse altri servizi connessi a Internet, che consentono loro di essere raggiunti da qualsiasi parte del mondo. Consentono ai dispositivi di comunicare tra loro su reti diverse e sono gestiti da fornitori di servizi Internet (ISP).
Indirizzi IP privati
Gli indirizzi IP privati vengono utilizzati all'interno delle reti locali e non sono instradabili su Internet pubblico. Questi indirizzi sono destinati all'uso interno di una rete privata, come ad esempio un ambiente domestico, un ufficio o un'azienda. Gli indirizzi IP privati rientrano in intervalli specifici definiti dall'Internet Assigned Numbers Authority (IANA), come ad esempio da 192.168.0.0 a 192.168.255.255. La traduzione degli indirizzi di rete (NAT) viene spesso utilizzata per consentire ai dispositivi con indirizzi IP privati di accedere a Internet mappandoli a un indirizzo IP pubblico.
Indirizzi IP statici
Indirizzi IP statici sono indirizzi fissi che non cambiano nel tempo. Sono configurati manualmente e spesso utilizzati per servers, dispositivi di rete e qualsiasi apparecchiatura che richieda un indirizzo IP permanente. Gli indirizzi IP statici sono fondamentali per applicazioni che necessitano di un accesso coerente, come hosting di siti Web, L'esecuzione di FTP servers, o accesso remoto servizi. Forniscono stabilità e affidabilità, rendendoli ideali per servizi in cui modifica degli indirizzi IP potrebbe causare interruzioni.
Indirizzi IP dinamici
Indirizzi IP dinamici vengono assegnati temporaneamente ai dispositivi e possono cambiare ogni volta che il dispositivo si connette alla rete. Questi indirizzi vengono assegnati automaticamente da a DHCP (protocollo di configurazione host dinamico) server. Gli indirizzi IP dinamici vengono comunemente utilizzati per l'accesso generale a Internet per personal computer, smartphone e altri dispositivi che non richiedono un indirizzo IP permanente. Aiutano a preservare il pool di indirizzi IP disponibili e semplificano la gestione della rete automatizzando il processo di assegnazione degli indirizzi.
Sicurezza dell'indirizzo IP
La sicurezza degli indirizzi IP è un aspetto fondamentale per garantire la sicurezza e l'integrità delle comunicazioni digitali su Internet. Essa comprende diverse tecniche e pratiche volte a proteggere gli indirizzi IP da accessi non autorizzati, attacchi informatici e attività dannose. Una sicurezza efficace degli indirizzi IP assicura che i dati trasmessi attraverso le reti rimangano riservati, integri e accessibili solo agli utenti autorizzati.
Minacce alla sicurezza degli indirizzi IP
La sicurezza degli indirizzi IP è essenziale per proteggere reti e dispositivi da una serie di minacce che possono compromettere l'integrità dei dati, la privacy e la funzionalità complessiva della rete. Comprendere queste minacce è fondamentale per implementare misure di sicurezza efficaci per difendersi da attività dannose che prendono di mira gli indirizzi IP.
IP Spoofing
Lo spoofing IP si verifica quando un utente malintenzionato invia pacchetti IP da un indirizzo di origine falso (o "falsificato") per nascondere la propria identità o impersonare un altro sistema. Questa tecnica viene spesso utilizzata in vari tipi di attacchi informatici, come gli attacchi Denial of Service (DoS), in cui l'aggressore inonda un bersaglio di traffico per sopraffarlo. Lo spoofing IP facilita anche gli attacchi man-in-the-middle, in cui l’aggressore intercetta e potenzialmente altera le comunicazioni tra due parti. Il pericolo principale dello spoofing IP risiede nella sua capacità di aggirare le misure di sicurezza della rete che si basano sulla verifica dell’indirizzo IP, portando ad accessi non autorizzati e violazioni dei dati.
Attacchi DDoS
Attacchi DDoS (Distributed Denial of Service). comportare il sopraffazione della rete di un bersaglio o server con un enorme volume di traffico proveniente da più dispositivi compromessi. L'attacco mira a esaurire le risorse del bersaglio, rendendole indisponibili agli utenti legittimi. Gli attacchi DDoS vengono spesso sferrati tramite botnet, reti di computer infetti controllate dall'aggressore. L’uso di numerosi indirizzi IP rende difficile mitigare questi attacchi, poiché diventa difficile distinguere il traffico dannoso dalle richieste legittime.
Scansione dell'indirizzo IP
La scansione degli indirizzi IP è una tecnica di ricognizione utilizzata dagli aggressori per identificare indirizzi IP attivi e porte aperte all'interno di una rete. Analizzando sistematicamente una serie di indirizzi IP, gli aggressori possono scoprire potenziali vulnerabilità, come software non aggiornati o dispositivi configurati in modo errato, che possono poi sfruttare. La scansione degli indirizzi IP è spesso un preludio ad attacchi più mirati, fornendo agli aggressori informazioni preziose sulla struttura della rete e sulle sue debolezze di sicurezza.
Attacchi man-in-the-middle
Gli attacchi man-in-the-middle (MitM) si verificano quando un malintenzionato intercetta e potenzialmente altera le comunicazioni tra due parti a loro insaputa. Posizionandosi tra la vittima e la destinazione prevista, l'attaccante può intercettare informazioni sensibili, come le credenziali di accesso, o iniettare dati dannosi nel flusso di comunicazione. Gli attacchi MitM spesso si basano su tecniche come lo spoofing IP e lo spoofing DNS per reindirizzare il traffico attraverso il sistema dell'attaccante.
Dirottamento dell'indirizzo IP
Il dirottamento di indirizzi IP consiste nell'acquisizione illegittima, da parte di un malintenzionato, di un intervallo di indirizzi IP manipolando le tabelle di routing o sfruttando le vulnerabilità del protocollo BGP (Border Gateway Protocol) . Una volta ottenuto il controllo, il malintenzionato può reindirizzare il traffico destinato agli indirizzi IP legittimi verso la propria rete, potenzialmente intercettando o modificando i dati. Il dirottamento di indirizzi IP può interrompere i servizi internet, facilitare il furto di dati e causare diffusi problemi di connettività.
botnet
botnet sono reti di dispositivi compromessi, spesso controllati da remoto da un utente malintenzionato, utilizzati per eseguire attacchi informatici coordinati, come attacchi DDoS, carne in scatola distribuzione e furto di dati. Ogni dispositivo in una botnet, noto come bot, opera sotto il controllo di un comando e controllo server che ne dirige l'attività. Le botnet sfruttano numerosi indirizzi IP per condurre i propri attacchi, rendendoli difficili da rilevare e mitigare.
Metodi di protezione dell'indirizzo IP
La protezione dell'indirizzo IP è essenziale per proteggere le reti e salvaguardare i dati da varie minacce informatiche. L'implementazione di metodi di protezione efficaci aiuta a prevenire accessi non autorizzati, violazioni dei dati e altre attività dannose. Ecco alcuni dei principali metodi di protezione dell'indirizzo IP, ciascuno dei quali affronta minacce e vulnerabilità specifiche:
firewall
I firewall sono dispositivi o software di sicurezza che monitorano e controllano il traffico di rete in entrata e in uscita in base a regole di sicurezza predefinite. Agiscono come una barriera tra reti affidabili e non affidabili, come Internet, per bloccare gli accessi non autorizzati e consentire il traffico legittimo. I firewall possono essere configurati per filtrare il traffico in base a indirizzi IP, numeri di porta e protocolli, fornendo una prima linea di difesa contro le minacce informatiche come accessi non autorizzati e intrusioni di rete.
Network Address Translation (NAT)
La traduzione degli indirizzi di rete (NAT) è un metodo utilizzato per mappare gli indirizzi IP privati su un singolo indirizzo IP pubblico, mascherando gli indirizzi IP interni dei dispositivi all'interno di una rete locale. NAT aiuta a nascondere la struttura della rete interna a entità esterne, rendendo più difficile per gli aggressori prendere di mira i singoli dispositivi. Esponendo un solo indirizzo IP pubblico, NAT migliora la sicurezza e conserva il pool limitato di indirizzi IP pubblici disponibili.
Reti private virtuali (VPN)
Reti private virtuali (VPN) creare connessioni sicure e crittografate su reti pubbliche, proteggendo efficacemente indirizzi IP e dati da intercettazioni e intercettazioni. Le VPN consentono agli utenti di connettersi a Internet in modo sicuro server, mascherando i loro reali indirizzi IP e crittografia tutti i dati trasmessi tra il dispositivo dell'utente e la VPN server. Ciò garantisce privacy, sicurezza e anonimato, rendendo difficile per gli aggressori tracciare o intercettare le comunicazioni.
Whitelist degli indirizzi IP
La whitelist degli indirizzi IP implica la creazione di un elenco di indirizzi IP attendibili a cui è consentito accedere a una rete o a risorse specifiche. Questo metodo limita l'accesso solo agli utenti e ai dispositivi autorizzati, riducendo il rischio di accessi non autorizzati e potenziali attacchi. La whitelist è particolarmente utile per proteggere sistemi, applicazioni e servizi sensibili, garantendo che solo le entità conosciute e attendibili possano connettersi.
Sistemi di rilevamento e prevenzione delle intrusioni (IDPS)
I sistemi di rilevamento e prevenzione delle intrusioni (IDPS) monitorano il traffico di rete per attività sospette e potenziali minacce. Questi sistemi possono rilevare e rispondere a tentativi di accesso non autorizzati, anomalie e altri comportamenti dannosi analizzando gli indirizzi IP e i modelli di traffico. Gli IDPS possono bloccare o mitigare automaticamente le minacce in tempo reale, fornendo un ulteriore livello di sicurezza per proteggersi da vari attacchi informatici.
Inserimento nella lista nera degli indirizzi IP
L'inserimento nella lista nera degli indirizzi IP implica il mantenimento di un elenco di indirizzi IP noti dannosi o sospetti a cui è negato l'accesso a una rete o a un sistema. Questo metodo aiuta a prevenire attacchi da fonti note, come botnet e spam servers, e altre entità dannose. La blacklist è spesso utilizzata insieme ad altre misure di sicurezza per migliorare la protezione complessiva della rete e ridurre il rischio di minacce informatiche.
Secure Socket Layer (SSL) e Transport Layer Security (TLS)
Livello socket sicuro (SSL) and sicurezza del livello di trasporto (TLS) sono protocolli crittografici progettati per proteggere le comunicazioni su una rete. Crittografano i dati trasmessi tra un client e server, garantendo che gli indirizzi IP e altre informazioni sensibili rimangano riservate e protette dalle intercettazioni. SSL / TLS è ampiamente utilizzato per proteggere il traffico web, le comunicazioni e-mail e altre transazioni online, fornendo una solida difesa contro le intercettazioni e gli attacchi man-in-the-middle.
Come cercare gli indirizzi IP?
La ricerca degli indirizzi IP implica l'utilizzo di vari strumenti e metodi per identificare l'indirizzo IP di un dispositivo o per raccogliere informazioni su un indirizzo IP. Questi metodi possono essere utilizzati per la risoluzione dei problemi, la gestione della rete o per scopi di sicurezza. Ecco alcuni modi comuni per cercare gli indirizzi IP:
Utilizzo degli strumenti della riga di comando
Uno dei modi più semplici per cercare un indirizzo IP è utilizzare gli strumenti da riga di comando disponibili nella maggior parte dei sistemi operativi.
- Finestre. Apri il prompt dei comandi e utilizza il comando ipconfig per visualizzare l'indirizzo IP del tuo dispositivo. Per informazioni di rete più dettagliate, utilizzare ipconfig /all.
- macOS/Linux. Apri Terminale e usa il file comando ifconfig (o IP a su più recente Distribuzioni Linux) per visualizzare l'indirizzo IP e la configurazione di rete del dispositivo.
Servizi di ricerca IP online
Diversi siti Web offrono servizi di ricerca IP, fornendo informazioni sugli indirizzi IP pubblici. Questi servizi visualizzano dettagli come la posizione geografica approssimativa, l'ISP e il dominio associato all'indirizzo IP. I siti Web di ricerca IP più diffusi includono WhatIsMyIP.com, IPinfo.io e i servizi di geolocalizzazione.
Ricerca WHOIS
I database WHOIS contengono informazioni di registrazione relative a nomi di dominio e indirizzi IP. Utilizzando uno strumento di ricerca WHOIS , è possibile scoprire i dettagli di proprietà, le informazioni di contatto e le date di registrazione di uno specifico indirizzo IP. Molti siti web, come ARIN WHOIS o WHOIS.net, offrono servizi di ricerca WHOIS.
Strumenti di scansione di rete
Strumenti di scansione di rete come Nmap possono essere utilizzati per scoprire dispositivi su una rete e raccogliere informazioni sui loro indirizzi IP. Nmap può scansionare un intervallo di indirizzi IP per identificare dispositivi attivi, porte aperte e servizi in esecuzione su tali dispositivi.
Utilizzo dell'interfaccia Web di un router
Se devi cercare gli indirizzi IP all'interno della tua rete locale, puoi accedere all'interfaccia web del tuo router. La maggior parte dei router fornisce un elenco dei dispositivi connessi insieme ai rispettivi indirizzi IP. Per accedere all'interfaccia del router, in genere è sufficiente inserire l'indirizzo IP del router in un browser web ed effettuare l'accesso con le credenziali appropriate.
Ricerca DNS inversa
Una ricerca DNS inversa consente di trovare il nome di dominio associato a un indirizzo IP. Questo può essere utile per identificare i nomi host dei dispositivi su una rete. A tale scopo è possibile utilizzare strumenti come il comando nslookup (disponibile nella maggior parte dei sistemi operativi ) o servizi online di ricerca DNS inversa.
Utilizzo del software di gestione della rete
I software di gestione della rete, come SolarWinds, PRTG Network Monitor o ManageEngine, forniscono strumenti completi per il monitoraggio e la gestione dei dispositivi di rete. Questi strumenti possono rilevare automaticamente i dispositivi, visualizzare i loro indirizzi IP e fornire approfondimenti e report dettagliati sulla rete.
Strumenti basati su browser
Molti browser Web dispongono di strumenti integrati per la ricerca degli indirizzi IP. Ad esempio, gli Strumenti per sviluppatori di Chrome (accessibili premendo F12) mostrano gli indirizzi IP del web servers con cui una pagina web sta comunicando. Questo può essere utile per sviluppatori web e amministratori di rete.
